Hackers invadem app ASOS e ameaçam vazar dados de clientes
- Nenhum comentário
- Destaques
Hackers invadiram o aplicativo da ASOS nesta terça-feira (6), notificando clientes com a mensagem ‘ASOS HACKED’. A ação, uma tentativa de extorsão, ameaçava o vazamento de dados e exigia contato da empresa via Telegram, revelando uma brecha grave nos sistemas de comunicação da loja.
A Notificação 'ASOS HACKED' e a Tentativa de Extorsão
O alerta, enviado diretamente aos smartphones dos consumidores, não era direcionado aos usuários, mas sim à própria ASOS. O texto exigia que o responsável pela proteção de dados (DPO) e a equipe de TI da varejista procurassem os criminosos por um canal no Telegram.
‘Comprometemos totalmente a instância Snowflake. Entrem em contato conosco ou vamos vazá-la’, afirmava a mensagem disparada pelos invasores. Essa tática transformou os clientes em espectadores involuntários de uma ousada tentativa de extorsão.
Resposta Rápida da ASOS e Avaliação do Ataque
A ASOS confirmou o incidente, resultado de uma ‘atividade não autorizada envolvendo plataformas de terceiros’ usadas para envio de alertas. A companhia agiu rapidamente para restringir o acesso ao sistema e acionou especialistas em segurança cibernética, além das autoridades competentes.
Apesar da ação direta, a extensão real do ataque segue sob investigação. A varejista informou que seu site de vendas e o aplicativo continuam operando normalmente, sem interrupções nos serviços.
A ASOS reconheceu que dados pessoais básicos de clientes podem ter sido expostos. Contudo, não há indícios de que senhas de contas ou informações financeiras, como dados de cartão de crédito, tenham sido comprometidas até o momento.
A Apuração sobre a Plataforma Snowflake
A menção à Snowflake, uma plataforma global de armazenamento de dados em nuvem, também é alvo de apuração. Isso porque a ASOS não consta publicamente como parceira oficial da provedora, levantando dúvidas sobre a alegação dos invasores.
Especialistas em cibersegurança apontam que o controle do sistema de notificações comprova uma brecha nas interfaces de comunicação. No entanto, isso não garante que a infraestrutura central de dados da varejista tenha sido copiada em sua totalidade, como afirmam os criminosos.
Acompanhe atualizações aqui no Portal F5
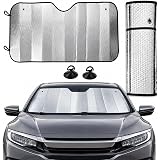
Protetor Solar de Para-Brisa Quebra Sol - Proteção Eficaz Contra Raios UV e Calor 130x60cm
R$ 20,00 (as of 06/10/2026 20:43 GMT -03:00 - More infoOs preços e a disponibilidade dos produtos são precisos na data/hora indicada e estão sujeitos a alterações. Quaisquer informações de preço e disponibilidade exibidas em [site(s) relevante(s) da Amazon, conforme aplicável] no momento da compra serão aplicadas à compra deste produto.)
Cortador de Unhas para Cães e Gatos com Luz LED, Alicate e Lixa Integrada, Design Ergonômico, Corte Preciso e Seguro para Pets, Ferramenta para Higiene e Cuidados das Patas em Casa, Prático e Fácil de Usar Ideal para Rotina Higiene Pets Sortido
R$ 17,40 (as of 06/10/2026 21:14 GMT -03:00 - More infoOs preços e a disponibilidade dos produtos são precisos na data/hora indicada e estão sujeitos a alterações. Quaisquer informações de preço e disponibilidade exibidas em [site(s) relevante(s) da Amazon, conforme aplicável] no momento da compra serão aplicadas à compra deste produto.)
WUBEN E2 Mini LED Lanterna Recarregável, EDC Chaveiro Lanterna de Bolso | 150 Lúmens Pequena Lanterna com Luz Lateral e Iluminação RGB Magnética para Camping ao ar Livre (Acessórios P5 no Incluídos)
R$ 99,99 (as of 06/10/2026 21:46 GMT -03:00 - More infoOs preços e a disponibilidade dos produtos são precisos na data/hora indicada e estão sujeitos a alterações. Quaisquer informações de preço e disponibilidade exibidas em [site(s) relevante(s) da Amazon, conforme aplicável] no momento da compra serão aplicadas à compra deste produto.)
Teclado sem fio Logitech Pebble Keys 2 K380s com Conexão Bluetooth Easy-Switch e Pilha Inclusa - Compatível com PC, Mac, Chrome OS, Android, iOS e Apple TV, Layout US - Grafite
R$ 159,90 (as of 04/10/2026 21:20 GMT -03:00 - More infoOs preços e a disponibilidade dos produtos são precisos na data/hora indicada e estão sujeitos a alterações. Quaisquer informações de preço e disponibilidade exibidas em [site(s) relevante(s) da Amazon, conforme aplicável] no momento da compra serão aplicadas à compra deste produto.)
ELG, F80N, Suporte Articulado de Mesa, Pistão a Gás, Design Compacto e Retrátil, Ergonômico, Monitores 17'' a 35'', 2kg a 9kg, Preto
R$ 157,99 (as of 04/10/2026 21:20 GMT -03:00 - More infoOs preços e a disponibilidade dos produtos são precisos na data/hora indicada e estão sujeitos a alterações. Quaisquer informações de preço e disponibilidade exibidas em [site(s) relevante(s) da Amazon, conforme aplicável] no momento da compra serão aplicadas à compra deste produto.)
Kit Reparo de Pneu Sem Câmara 12 Peças com Maleta, Macarrão Vulcanizante, Escariador, Aplicador em T, Cola, Estilete, Kit Emergência para Carro, Moto, SUV, Caminhonete e Utilitários Premium
R$ 33,90 (as of 06/10/2026 20:43 GMT -03:00 - More infoOs preços e a disponibilidade dos produtos são precisos na data/hora indicada e estão sujeitos a alterações. Quaisquer informações de preço e disponibilidade exibidas em [site(s) relevante(s) da Amazon, conforme aplicável] no momento da compra serão aplicadas à compra deste produto.)